
Faille de sécurité dans les versions 4.3.0 et 4.3.1 d’Elementor
Vous utilisez Elementor et ne prêtez pas forcément attention à vos emails émanant du fameux fournisseur page builder WordPress ? Aussi, n’hésitez surtout pas à sauvegarder votre site WP et à mettre à jour vos extensions, dont Elementor.
En effet, l’éditeur a informé par emails les utilisateurs abonné.e.s d’une faille de sécurité détectée dans les versions 4.3.0 et 4.3.1 d’elementor. Et dans ce même courriel envoyé, il est indiqué que cette faille a été corrigée dans la version 4.3.2, publiée le 25 septembre 2026
L’actions requise est donc de bien mettre votre version d’Elementor à jour, si pas déjà fait !
Quid de cette faille Elementor des versions 4.3.0 et .1 ?
Si on se fie au courriel envoyé ce jour le 25 septembre 2026, cette vulnérabilité aurait pu permettre des actions non autorisées sur les sites concernés via une technique de falsification de requête intersite (CSRF), et n’affecterait que les sites utilisant Elementor 4.3.0 ou 4.3.1.
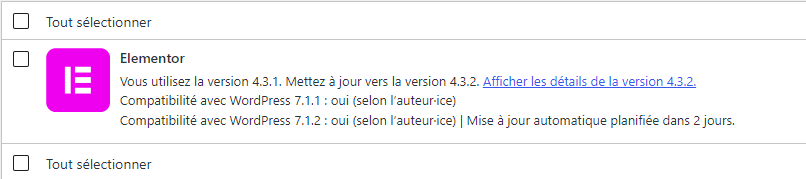
Et l’action requise, pas seulement recommandé, pour protéger votre site, est de mettre à jour vers la dernière version dès que possible de votre plugin Elementor.
Aussi, que vous soyez propriétaire de site WordPress avec Elementor ou pro web, il est donc de bonne augure de MAJ tous les elementor pour les sites qui ne disposent pas de MAJ automatiques (même si on sait que les maj automatiques n’ont pas que des qualités).
Dans le cas présent, c’est évidemment un avantage plutôt que l’inverse !
Faut-il retirer Elementor ?
Pas d’emblée ! Oui il y a eu une failles dans 2 versions successives du plugin de construction de pages WordPress, mais elle est corrigée dans la suivante.
Et il faut bien noter qu’une sortie d’un tel constructeur ne s’improvise pas. Cela doit être arbitré en temps et donc budget. Et bien entendu, il faut également décider de ce qui suivra si vos sortez d’Elementor. Partirez-vous sur un concurrent comme DIVI ? Vers les blocs natifs Gutenberg ?
C’est en effet un vrai chantier pour les sites WP dont les pages et parfois mêmes les articles, sont montées intégralement avec le fameux builder. Si en revanche vous n’avez que une ou quelques pages, du type landing, alors oui, sortir d’Elementor peut être une manière d’alléger le site et éviter des risques de ce type.
MAJ de WordPress 7.1.2
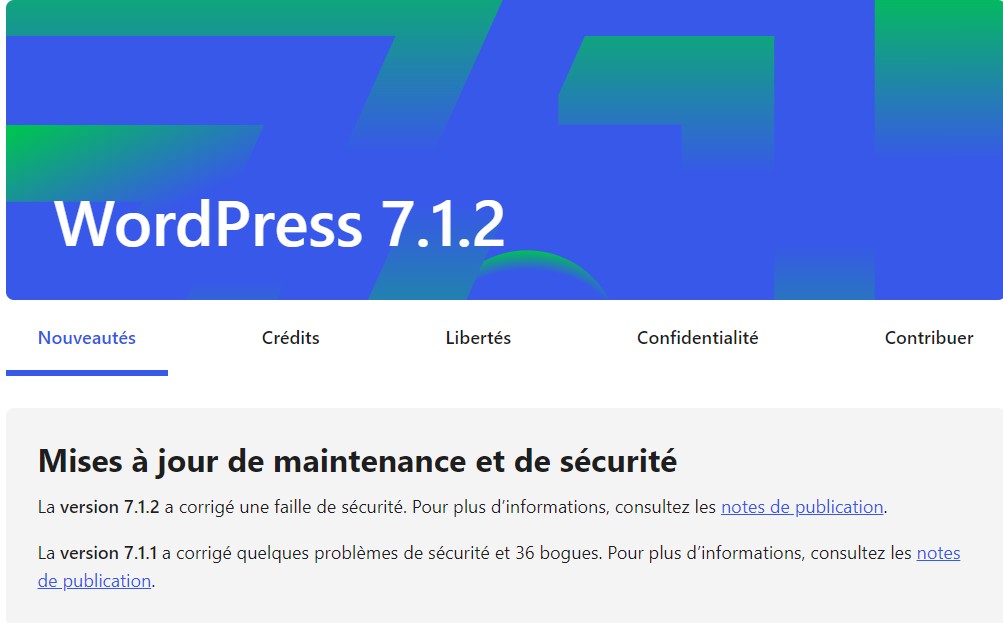
Profitons de cet article pour rappeler qu’une version de maintenance et de sécurité pour le core WordPress lui-même est livrée depuis quelques jours pour tous les sites WordPress. Pour une majorité de sites WP, la mise à jour est faite à distance. Et si c’est le cas pour votre site ou votre parc de sites WP, vous en serez informé.e.s par email.
Voici ce que que vous verrez sur votre site WP :
La version 7.1.2 a corrigé une faille de sécurité. Pour plus d’informations, consultez les notes de publication.
La version 7.1.1 a corrigé quelques problèmes de sécurité et 36 bogues. Pour plus d’informations, consultez les notes de publication.
Restez donc bien à jour ! Cela compte plus que jamais ! La conjoncture économique étant quelque peu au ralenti, vous économiserez en énergie, stress, temps et argent 🙂 Et surtout, vous garderez des sites propres et + safe !

Sur le même Thème


