
Failles critiques PHP d’octobre 2026 : votre site WordPress est-il exposé ?
Deux failles critiques dans PHP permettent d'exécuter du code à distance. Les correctifs sont sortis le 21 octobre 2026. Comment savoir si votre site WordPress est exposé et que faire.
Le 21 octobre 2026, l’équipe de développement de PHP a publié en urgence des correctifs pour deux failles de sécurité qualifiées de critiques. Le même jour, le CERT-FR, le centre gouvernemental de veille et d’alerte rattaché à l’ANSSI, a diffusé une alerte officielle, notamment sur X (ex Twitter). Et selon le directeur technique de Cloudflare, les premières attaques ont déjà commencé.
Si vous avez un site WordPress, vous êtes concerné(e) : WordPress fonctionne avec PHP, et ces failles touchent toutes les versions de PHP depuis la version 5. Pas de panique pour autant, mais pas d’attentisme non plus. Voici ce qui se passe, comment savoir si votre site est exposé, et ce qu’il faut faire dès maintenant.
Ce qui s’est passé : deux failles notées 9.2 sur 10
Le 20 octobre 2026 au soir, l’équipe sécurité de PHP a prévenu la communauté qu’une mise à jour de sécurité allait sortir le lendemain pour corriger deux vulnérabilités critiques, toutes deux notées 9.2 sur 10 selon le barème CVSS v4.0. Ce type d’annonce préalable est rare : il sert à laisser aux hébergeurs et aux administrateurs le temps de se préparer.
Les correctifs ont été publiés le 21 octobre 2026 à 16 h, heure de Paris. Les deux failles portent les identifiants CVE-2026-109618 et CVE-2026-109619. Dans la presse spécialisée, l’enchaînement d’exploitation démontré par des chercheurs a été baptisé « php2shell ».
Concrètement, d’après l’annonce officielle de PHP, ces deux failles peuvent permettre à un attaquant d’exécuter du code à distance sur le serveur, sans avoir besoin d’être connecté. C’est le scénario le plus grave qui soit pour un site web : la personne malveillante peut potentiellement installer un logiciel malveillant, injecter du spam, voler des données ou utiliser votre serveur pour attaquer d’autres sites.
Ce que font ces failles, en termes simples
Parce que le terme PHP peut faire peur, notamment quand on ne sait pas forcément de quoi il s’agit et à quoi ça sert. Voici ce que ces failles de sécurité permettent de faire (potentiellement) ::
- CVE-2026-109618 : lorsque PHP manque de mémoire au mauvais moment, il peut se retrouver à manipuler des données de requête incomplètes comme si elles étaient valides. Un attaquant peut provoquer volontairement cette situation.
- CVE-2026-109619 : des informations liées à une requête peuvent subsister en mémoire après avoir été libérées, et être réutilisées par la requête suivante traitée par le même processus. Là encore, un attaquant peut en tirer parti.
Pourquoi il ne faut pas attendre pour vérifier sa version PHP sur serveur d’hébergement
Trois éléments rendent cette alerte particulièrement sérieuse.
- Les attaques ont commencé : Dane Knecht, directeur technique de Cloudflare, a indiqué que l’entreprise observait les premières attaques et mettait à jour ses protections, comme le rapporte Tenable.
- Du code d’exploitation circule : des programmes présentés comme capables d’exploiter ces failles sont diffusés en ligne. Leur efficacité n’est pas confirmée, mais leur simple existence accélère les tentatives d’attaque automatisées.
- L’exposition est massive : le chercheur Silas Cutler estime que plus de 1,3 million de serveurs accessibles depuis internet pourraient être vulnérables (estimation citée par Tenable). Les robots d’attaque ne choisissent pas leurs cibles : ils testent tout ce qui répond.
Autrement dit, ce n’est pas parce que votre site est « petit » qu’il passera inaperçu. Dans mes interventions de dépannage, les sites piratés sont très souvent des sites WordPress de tout type et toutes tailles, touchés par des attaques automatisées qui exploitent une faille connue et non corrigée.
Donc avant de paniquer ou d’avoir peur, vérifiez simplement sur quelle version de PHP est paramétré votre hébergement web à l’heure actuelle.
Qui est concerné ?
Selon le CERT-FR, toutes les versions de PHP des branches 5.x, 6.x, 7.x et 8.x sont affectées. L’annonce de PHP précise que sont à risque toutes les installations de PHP qui servent des pages web, quel que soit le mode de fonctionnement : PHP-FPM, Apache avec mod_php, php-cgi, FrankenPHP et LiteSpeed. L’équipe PHP considère que le risque est le plus élevé avec mod_php, pour lequel une attaque a été démontrée avant même l’exécution du code de l’application.
Pour un site WordPress, la question n’est donc pas « suis-je concerné(e) ? » mais « ma version de PHP a-t-elle reçu le correctif ? ».
Les versions corrigées de PHP
PHP a publié le 21 octobre 2026 quatre versions qui corrigent les deux failles :
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35 (attention, la branche 8.2 arrive en fin de vie le 31 décembre 2026)
Le cas des sites en PHP 8.1, 8.0, 7.4 ou plus ancien
C’est là que le bât blesse. PHP 8.1 n’est plus maintenu depuis le 31 décembre 2025, PHP 8.0 depuis le 26 novembre 2023, et PHP 7.4 depuis bien plus longtemps encore. Le projet PHP ne publie donc aucune nouvelle version pour ces branches.
Vu la gravité des failles, l’équipe PHP a bien mis à disposition des correctifs minimaux pour PHP 7.4, 8.0 et 8.1, mais ils s’adressent aux personnes qui compilent PHP elles-mêmes. Certaines distributions Linux et certains prestataires de support étendu peuvent aussi proposer des correctifs adaptés. Sur un hébergement mutualisé classique, vous n’avez la main sur rien de tout cela : vous dépendez de ce que votre hébergeur a installé.
Le CERT-FR est d’ailleurs très clair : pour les versions qui ne sont plus maintenues, il recommande d’isoler les systèmes concernés et de migrer vers une version maintenue. Si votre site WordPress tourne encore en PHP 8.1 ou moins, c’est le moment de changer de version.
Vérifier la version PHP de son site WordPress en 2 minutes
Pas besoin d’accès technique pour savoir quelle version de PHP utilise votre site. WordPress vous l’indique directement :
- Connectez-vous à votre tableau de bord WordPress.
- Allez dans Outils, puis Santé du site.
- Cliquez sur l’onglet Infos, puis dépliez la section Serveur.
- Repérez la ligne « Version de PHP ».
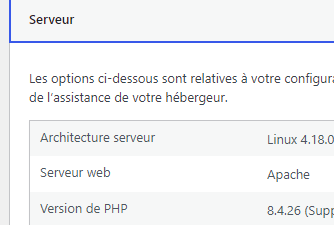
Le numéro complet est important. Par exemple, « 8.3.36 » signifie que vous avez la version corrigée, alors que « 8.3.35 » ou moins signifie que le correctif n’est pas encore installé. Si vous lisez 8.1, 8.0 ou 7.4, votre branche n’est plus maintenue par le projet PHP.
Petite nuance : certains hébergeurs et distributions Linux appliquent les correctifs sans changer le numéro de version affiché. Si vous avez un doute, la réponse fiable viendra de votre hébergeur.
Que faire selon votre situation
Vous êtes sur un hébergement mutualisé
C’est le cas de la grande majorité des sites WordPress de TPE, d’indépendants et d’associations (o2switch, OVH, Infomaniak, Hostinger,..). Sur ce type d’hébergement, c’est l’hébergeur qui installe les mises à jour de PHP sur ses serveurs. Votre rôle est double :
- vérifier que vous utilisez une version encore maintenue (8.2 au minimum, 8.3 ou plus de préférence)
- si ce n’est pas le cas, changer de version depuis votre espace client ou votre cPanel, après avoir vérifié que votre thème et vos extensions sont compatibles. N’oubliez pas que selon les hébergeurs web, changer la version de PHP c’est aussi changer les options et variables qui vont avec (imagick...).
N’hésitez pas à consulter les annonces de votre hébergeur ou à contacter son support pour savoir si les correctifs du 21 octobre sont déployés sur votre serveur.
Vous avez un VPS ou un serveur dédié
Ici, la mise à jour vous revient, ou revient à la personne qui administre le serveur. L’équipe PHP indique que les distributions Linux et les prestataires de support étendu ont reçu les correctifs en avance : mettez à jour les paquets PHP de votre système, puis redémarrez les services concernés (PHP-FPM, Apache…) pour que la nouvelle version soit bien chargée.
Vous êtes encore en PHP 7.4, 8.0 ou 8.1
C’est la situation la plus urgente. Passer d’une vieille version de PHP à une version récente peut provoquer une erreur fatale si votre thème ou une extension n’est pas compatible : votre site peut alors afficher une page blanche, côté visiteurs comme côté administration. Il ne faut donc pas changer de version « à l’aveugle ».
J’ai détaillé la méthode pour changer de version sans casser votre site (sauvegarde complète, vérification de la compatibilité des extensions et du thème, montée de version par étapes) dans mon guide Comment choisir sa version PHP pour WordPress.
Les réglages de contournement ne suffisent pas
Vous lirez peut-être sur certains forums qu’il suffit de modifier un réglage dans le fichier php.ini. Attention : l’équipe PHP et le CERT-FR proposent effectivement des mesures temporaires pour les serveurs qui ne peuvent pas être mis à jour immédiatement, par exemple :
- désactiver le suivi de progression des envois (session.upload_progress.enabled) ;
- réduire la taille maximale des données envoyées (post_max_size) ;
- bloquer ou surveiller les requêtes de type « multipart » au niveau d’un pare-feu applicatif.
Mais l’annonce officielle de PHP est sans ambiguïté : seule la mise à jour est une solution complète. Ces mesures réduisent l’exposition à certains chemins d’attaque, sans rendre l’installation sûre. Le CERT-FR précise de son côté que la désactivation de session.upload_progress.enabled ne protège que contre l’une des deux failles. Et bloquer les requêtes « multipart » peut casser les fonctions d’envoi de fichiers de votre site (médiathèque, formulaires avec pièce jointe…).
Si votre site passe par Cloudflare, sachez que l’entreprise a déployé des règles de pare-feu contre les attaques connues, y compris pour les comptes gratuits, selon Tenable. Cloudflare les présente elle-même comme une solution d’attente, qui ne protège que le trafic passant par ses services.
Et après la mise à jour ?
Une fois votre version de PHP à jour, gardez un œil sur votre site dans les jours qui suivent. Une attaque a pu avoir lieu avant que le correctif soit installé. Les signaux à surveiller : nouveaux comptes administrateurs que vous ne connaissez pas, fichiers inconnus sur l’hébergement, redirections étranges, pages de spam indexées dans Google ou alertes de votre extension de sécurité.
Si vous avez le moindre doute, j’ai rassemblé les signes qui doivent vous alerter et la démarche de nettoyage dans mon article Site WordPress piraté : les signes, la porte d’entrée et le nettoyage complet.
Notez toutefois que suite à cette communication mondiale, beaucoup de médias spécialisés se mettent à communiquer à leur tour. Il est donc très probable que les fournisseurs d’hébergement web feront une partie du travail de sécurisation. Toutefois, a minima vérifier votre version de PHP vous permet de savoir où vous en êtes, pour cette alerte, mais aussi de manière globale pour le bon fonctionnement de votre site et sa sécurité.
Changer la version PHP chez votre hébergeur
La procédure pour changer de version de PHP dépend de votre hébergeur. J’ai détaillé les étapes pas à pas dans des tutoriels dédiés :
- Changer la version PHP chez Nuxit
- Changer la version PHP chez o2switch (et activer imagick au passage)
Besoin d’aide pour sécuriser votre site ?
Vérifier la version de PHP, tester la compatibilité du thème et des extensions, changer de version sans coupure et contrôler que le site n’a pas été compromis : c’est exactement le type d’intervention que je réalise au quotidien.
- Votre site affiche une erreur ou vous pensez qu’il a été piraté : dépannage WordPress.
- Vous voulez ne plus avoir à surveiller ce type d’alerte vous-même : maintenance WordPress, qui inclut le suivi des versions de PHP chez votre hébergeur.
Sources officielles
- Alerte CERT-FR CERTFR-2026-ALE-014 : multiples vulnérabilités dans PHP
- Annonce de sécurité de PHP du 21 octobre 2026 (en anglais)
- Versions de PHP qui ne sont plus maintenues (en anglais)
- Tenable : questions fréquentes sur php2shell (en anglais)
Vous souhaitez voir Yes We Blog en priorité dans vos résultats Google ?

Sur le même Thème


